Offcanvas
Offcanvas
Κόσμος
«Στον κυβερνοχώρο δεν υπάρχει εκεχειρία» - H τεχνητή νοημοσύνη αλλάζει τον πόλεμο – Το case study του Ισραήλ
11-11-2026
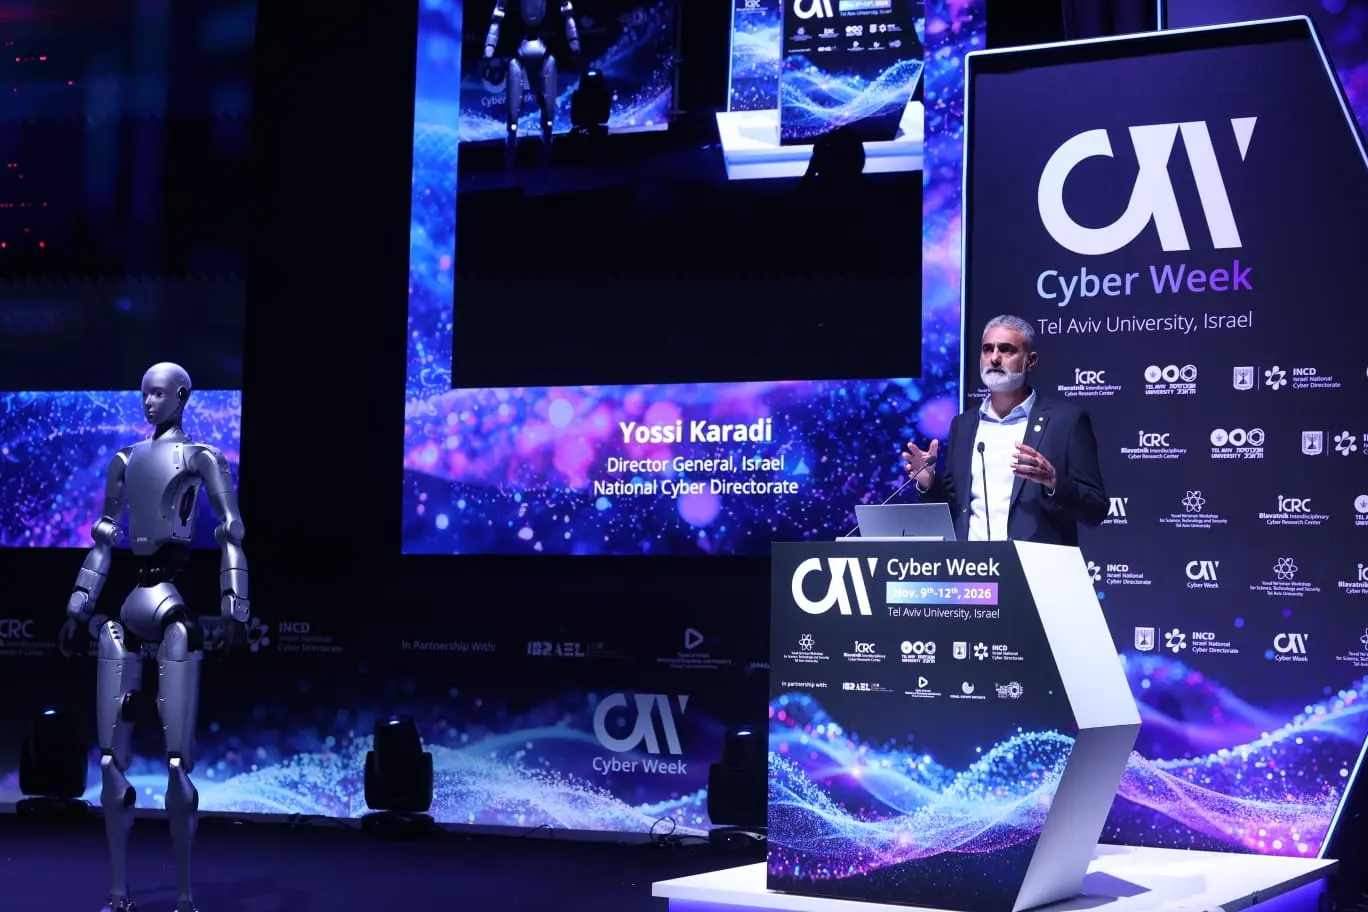
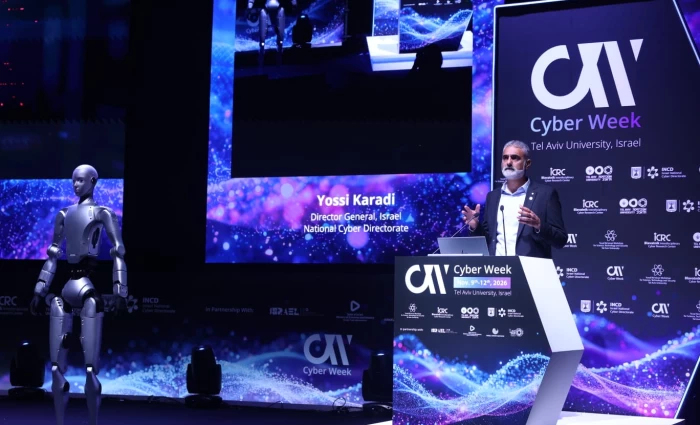
Ο επικεφαλής της ισραηλινής κυβερνοασφάλειας του Ισραήλ, Yossi Karadi, μίλησε στο Economy Today για τις επιθέσεις από το Ιράν, το «παράθυρο» που ανοίγει η τεχνητή νοημοσύνη στους επιτιθέμενους και την προετοιμασία για την κβαντική εποχή.
Του Ξένιου Μεσαρίτη, αποστολή στο Τελ Αβίβ
«Στον κυβερνοχώρο δεν υπάρχει εκεχειρία». Για τον Yossi Karadi, επικεφαλής της Εθνικής Διεύθυνσης Κυβερνοασφάλειας του Ισραήλ, οι επιθέσεις στα ψηφιακά συστήματα μιας χώρας συνεχίζονται ακόμη και όταν σταματούν οι «φυσικές» στρατιωτικές επιχειρήσεις.
Και η τεχνητή νοημοσύνη δίνει στους επιτιθέμενους δυνατότητες να πλήξουν επιχειρήσεις και βασικές υποδομές με ταχύτητα, κλίμακα και πολυπλοκότητα που δυσκολεύουν την άμυνα.
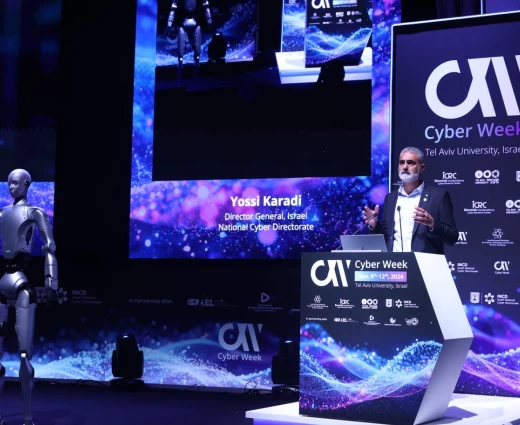
Μιλώντας στο Economy Today και σε διεθνείς δημοσιογράφους, στο πλαίσιο του Cyber Week στο Πανεπιστήμιο του Τελ Αβίβ, ο Karadi περιέγραψε την ισραηλινή εμπειρία από τις κυβερνοεπιθέσεις και τις αλλαγές που φέρνει η τεχνητή νοημοσύνη.
Νοσοκομεία, τρόφιμα, νερό και μεταφορές βρέθηκαν στο επίκεντρο μιας συζήτησης για το πώς μπορεί να πληγεί η λειτουργία μιας χώρας μέσα από τα ψηφιακά της συστήματα.
Ιράν, Χεζμπολάχ και Χαμάς στο ψηφιακό μέτωπο
Ο Karadi κατονόμασε το Ιράν, τη Χεζμπολάχ, τη Χαμάς και ομάδες «χακτιβιστών» μεταξύ των δρώντων που επιτίθενται στο Ισραήλ στον κυβερνοχώρο. Απαντώντας σε ερώτηση για την προέλευση των επιθέσεων, απέδωσε τις περισσότερες στο Ιράν.
Για τη Χαμάς ανέφερε ότι διαθέτει δυνατότητες κυβερνοεπιθέσεων, διευκρινίζοντας ότι οι επιτιθέμενοι δεν έχουν όλοι τις ίδιες δυνατότητες ή τον ίδιο βαθμό τεχνολογικής εξέλιξης.
Ωστόσο, η πρόσβαση στην AI διευρύνει την απειλή, σημειώνοντας ότι «Μερικές φορές, μία σύνηθης επίθεσή με επιπρόσθετες δυνατότητες AI μπορεί να βλάψει μια χώρα».
Σύμφωνα με τον ίδιο, η πολεμική διάσταση των επιθέσεων διαφοροποιεί το ισραηλινό case study. Το κυβερνοέγκλημα για οικονομικό όφελος εξακολουθεί να υπάρχει, αλλά έρχεται σε δεύτερη θέση έναντι των επιθέσεων που συνδέονται με την ένοπλη σύγκρουση.
Η διαφορά φαίνεται στον τρόπο με τον οποίο αντιμετωπίζονται τα δεδομένα. Σε μια επίθεση για λύτρα, οι δράστες τα κρυπτογραφούν για να απαιτήσουν χρήματα. Στα περιστατικά σαμποτάζ που περιέγραψε, τα διαγράφουν. «Δεν θέλουν τα χρήματα. Θέλουν να κάνουν σαμποτάζ και ζημιά», εξήγησε.
Αναφερόμενος στη δωδεκαήμερη σύγκρουση με το Ιράν τον Ιούνιο του 2025, είπε ότι κυβερνοεπιθέσεις εκδηλώθηκαν την ίδια ημέρα που τερματίστηκε η στρατιωτική εκστρατεία. Η εκεχειρία, όπως επέμεινε, δεν ισχύει στον κυβερνοχώρο.
77.000 αναφορές σε τρία χρόνια
«Το Ισραήλ δέχεται επιθέσεις 24 ώρες το εικοσιτετράωρο, επτά ημέρες την εβδομάδα», ανέφερε. Σύμφωνα με τα στοιχεία που παρουσίασε, την τριετία 2023–2025 καταγράφηκαν 77.000 αναφορές κυβερνοπεριστατικών, με τον ετήσιο αριθμό να διπλασιάζεται μεταξύ 2023 και 2025. Στις περιόδους στρατιωτικής κλιμάκωσης που συνέκρινε, οι αναφορές αυξήθηκαν από περίπου 1.600 το 2025 σε περίπου 4.800 τον Ιούνιο του 2026. Στην επιχείρηση «Roaring Lion» καταγράφηκαν επίσης έξι εκατομμύρια απειλητικά και παραπλανητικά γραπτά μηνύματα, ενώ το 2025 εκδόθηκαν 3.740 προληπτικές προειδοποιήσεις προς οργανισμούς βάσει ενδείξεων στοχευμένων επιθέσεων.
Επικαλούμενος το Digital Defense Report 2026 της Microsoft, ανέφερε ότι το Ισραήλ κατατάσσεται δεύτερο παγκοσμίως στον συνολικό αριθμό κυβερνοεπιθέσεων, μετά τις ΗΠΑ, και πρώτο σε σχέση με τον πληθυσμό του. Στη σύγκριση που παρουσίασε ανά εκατομμύριο κατοίκων, ο αριθμός για το Ισραήλ ήταν 21.430.
Το «παράθυρο του επιτιθέμενου»
Το κρίσιμο πλεονέκτημα των επιτιθέμενων, κατά τον Karadi, βρίσκεται στην ταχύτητα με την οποία μπορούν να αξιοποιήσουν την AI. Ένας επιτιθέμενος χρειάζεται να επιλέξει ένα μοντέλο, έναν οργανισμό και μία χρονική στιγμή για να επιχειρήσει το πλήγμα.
«Εγώ πρέπει να προστατεύω όλους τους οργανισμούς, όλη την ώρα, από όλα τα είδη μοντέλων που μπορούν να χρησιμοποιήσουν», είπε, περιγράφοντας την ευθύνη της εθνικής κυβερνοάμυνας.
Υπάρχει και μια δεύτερη διαφορά, σημείωσε, «Οι επιτιθέμενοι δεν έχουν κανένα ρυθμιστικό περιορισμό». Οι κρατικές υπηρεσίες, από την πλευρά τους, πρέπει να εξετάσουν νομικές και ρυθμιστικές απαιτήσεις πριν ενσωματώσουν την AI στην άμυνά τους.
Αυτή την απόσταση ανάμεσα στην άμεση χρήση της τεχνολογίας για επίθεση και στον χρόνο που απαιτεί η οργανωμένη αξιοποίησή της για άμυνα την ονομάζει «παράθυρο του επιτιθέμενου». Θεωρεί ότι η ενσωμάτωση της AI στην κυβερνοασφάλεια μπορεί να βελτιώσει την ισορροπία τα επόμενα χρόνια. Το δύσκολο διάστημα, όμως, είναι αυτό που διανύουμε τώρα.
«Μηδενική επιτυχία στον εχθρό»
Η προστασία που περιέγραψε οργανώνεται σε τέσσερις κύκλους-επίπεδα και δη τις κρίσιμες υποδομές, οργανισμούς ουσιώδους σημασίας, (όπως νοσοκομεία και εταιρείες καυσίμων και τροφίμων), μικρομεσαίες επιχειρήσεις και ευρύτερο κοινό.
Στον πυρήνα, δηλαδή στις κρίσιμες υποδομές, η κατεύθυνση που δίνει στους συνεργάτες του είναι «μηδενική επιτυχία στον εχθρό». Οι κρίσιμες υποδομές υπόκεινται σε στενή επιχειρησιακή και ρυθμιστική εποπτεία. Στους υπόλοιπους κύκλους, αναγνωρίζει ότι δεν είναι δυνατόν να αποτρέπεται κάθε επίθεση, σε κάθε σημείο, συνεχώς.
Όσο η προστασία επεκτείνεται προς τις επιχειρήσεις και τους πολίτες, μεγαλύτερη σημασία αποκτούν η καθοδήγηση και η εκπαίδευση. Η εθνική υπηρεσία δεν μπορεί να βρίσκεται επιχειρησιακά παντού. Γι’ αυτό και ένα από τα βασικά μαθήματα που ανέδειξε είναι η συγκέντρωση των προσπαθειών εκεί όπου ένα πλήγμα θα είχε τις σοβαρότερες συνέπειες.
«Γιατί να στείλεις στρατεύματα;»
Ο Karadi περιέγραψε τις σημερινές συγκρούσεις, από τη Ρωσία και την Ουκρανία μέχρι το Ισραήλ και το Ιράν, ως πολέμους στους οποίους τα ψηφιακά πλήγματα συνδυάζονται με στρατιωτικές επιχειρήσεις. Η επόμενη φάση, εκτιμά, μπορεί να είναι ένας πόλεμος που θα βασίζεται κυρίως στις κυβερνοεπιθέσεις.
«Γιατί να στείλεις στρατεύματα;» διερωτήθηκε, περιγράφοντας επαναλαμβανόμενα πλήγματα σε νοσοκομεία, εφοδιασμό τροφίμων, παροχή νερού και μεταφορές. Η εξάρτηση των κοινωνιών από τα ψηφιακά συστήματα δημιουργεί, στην ανάλυσή του, τις προϋποθέσεις για μια τέτοια σύγκρουση.
Σε αυτή προστίθεται η αλλαγή που φέρνει η AI αφού«παίρνει τη λήψη αποφάσεων από τους ανθρώπους και τη δίνει στη μηχανή». Με το παράδειγμα του αυτόνομου αυτοκινήτου, εξήγησε ότι ο επιβάτης εμπιστεύεται σε ένα σύστημα την ασφαλή μετακίνησή του, ακόμη και τη ζωή του. Η παρατήρηση αφορά την ίδια την ανάθεση της απόφασης, ανεξάρτητα από το πόσο ασφαλές είναι το συγκεκριμένο σύστημα.
«Πρέπει να μπορείς να το φανταστείς, αν θέλεις να είσαι προετοιμασμένος», τόνισε για το ενδεχόμενο μιας νέας μορφής πολέμου.
Η ισχύς των εταιρειών και η κβαντική απειλή
Η ανάπτυξη της AI αλλάζει, σύμφωνα με τον Karadi, και την ισορροπία μεταξύ κρατών και τεχνολογικών εταιρειών. Οι μεγάλοι όμιλοι συγκεντρώνουν πληροφορίες, έρευνα και δυνατότητες που τους καθιστούν απαραίτητους συνομιλητές στην κυβερνοάμυνα. Ο ίδιος υπογράμμισε ότι επιδιώκει στενές σχέσεις μαζί τους, όπως και με άλλα κράτη.
Παρατήρησε, μάλιστα, ότι οι πολίτες στρέφονται στους επικεφαλής των τεχνολογικών εταιρειών για να ακούσουν προς τα πού κινείται ο κόσμος, τι θα φέρουν η AI και τα ρομπότ, ακόμη και τι αξίζει να σπουδάσουν. Για μια κυβέρνηση, πάντως, η εμπιστοσύνη στον κατασκευαστή δεν αρκεί. Σημείωσε ότι όταν ενσωματώνει AI στις υπηρεσίες της, οφείλει να εξασφαλίζει την προστασία των δεδομένων και την ασφάλεια των εφαρμογών της.
Στον πολυετή σχεδιασμό που παρουσίασε περιλαμβάνονται η ασφάλεια του cloud, η χρήση της AI για κυβερνοάμυνα και η προστασία των ίδιων των συστημάτων AI. Ξεχωριστή θέση έχει η προετοιμασία για την κβαντική εποχή.
Ξεκαθάρισε όμως το εξής, «άλλο η απόκτηση κβαντικών υπολογιστικών δυνατοτήτων και άλλο η προετοιμασία απέναντι σε έναν αντίπαλο που θα τις αποκτήσει». «Πώς προετοιμάζω το Ισραήλ για την ημέρα που ο πρώτος εχθρός θα έχει κβαντικές υπολογιστικές δυνατότητες», ήταν το ερώτημα που έθεσε. Στόχος του είναι η χώρα να είναι έτοιμη εκείνη την ημέρα. Συνδέει, άλλωστε, τις μελλοντικές κβαντικές δυνατότητες με την ψηφιακή εξάρτηση και την ανάθεση αποφάσεων στην AI ως παράγοντες που μπορούν να επιταχύνουν τη μετάβαση σε νέες μορφές σύγκρουσης.
Και όμως, ακόμη βρίσκουν «admin, admin»
Μέσα σε αυτή τη συζήτηση, ο Karadi επανήλθε στις βασικές αδυναμίες που εξακολουθούν να διευκολύνουν τις επιθέσεις. Περιέγραψε περιστατικά σε μικρότερους οργανισμούς όπου οι έρευνες αποκάλυπταν εύκολους κωδικούς, ακόμη και τον συνδυασμό «admin, admin», και ανεπαρκείς πρακτικές ψηφιακής ασφάλειας.
Όπως υποστήριξε, η αντιμετώπισή τους θα επέτρεπε στις υπηρεσίες να διαθέτουν περισσότερες δυνάμεις στις σύνθετες απειλές. Η άμυνα, πρόσθεσε, πρέπει να εστιάζει τόσο στην πρόληψη όσο και στην αποκατάσταση της λειτουργίας μετά από ένα πλήγμα.
Προϋπόθεση είναι η συνεργασία κυβέρνησης, επιχειρήσεων, πανεπιστημίων, πολιτών και διεθνών εταίρων. «Κανείς στον κόσμο, καμία χώρα, κανένα έθνος, κανένας άνθρωπος, δεν μπορεί να κάνει κυβερνοασφάλεια ή κυβερνοάμυνα μόνος του», τόνισε. «Δεν μπορείς να υπερασπιστείς τη χώρα μόνος σου».
ΔΙΑΒΑΣΤΕ ΑΚΟΜΑ